Producto
Su equipo de ciberseguridad, en una sola plataforma.
Plataforma propia y especialistas de IA coordinados por Aegis. Indene conecta lo que usted ya usa, trabaja todos los días y muestra el resultado en dinero.
- Cada empresa aislada desde el primer día
- Las credenciales pueden quedarse en su red
- Toda acción registrada, con quién la aprobó
- Página de confianza
Cómo funciona
Del primer conector a la rendición de cuentas.
Usted conecta una vez. Después, el equipo trabaja en segundo plano, sin que nadie tenga que abrir la pantalla, y cada persona recibe su parte.
Usted conecta
Prueba el dominio, conecta el directorio y las herramientas con credencial de lectura. Algunas pueden ser recolectadas por un agente dentro de su red.
El equipo trabaja
Los especialistas de IA hacen el triaje de alertas, verifican el backup, miran la empresa desde afuera y preparan las correcciones.
Usted recibe
TI recibe la fila del día, la gerencia el resumen de la semana y la dirección el informe del mes, con la alerta grave al instante.
Lo que cambia
TI corrige, la plataforma verifica sola en la siguiente recolección y adjunta la prueba. El riesgo en dinero muestra el trabajo hecho.
Una plataforma, tres conversaciones
Cada persona abre en lo que es suyo.
La misma empresa, tres lecturas. El lenguaje cambia con quien lee: consecuencia y decisión para la dirección, plazo y responsable para la gerencia, el próximo paso para TI.
- Dirección
¿Estamos protegidos? ¿Cuánto cuesta? ¿Qué apruebo?
La pérdida posible en dinero, en rango y con la confianza al lado, lo que hizo el equipo en el período y las decisiones que esperan su aprobación.
Cada mes, y la alerta grave al instante - Gerencia
¿El plan avanza? ¿Qué se atrasó? ¿Estamos listos para la auditoría?
El plan de acción con responsable y plazo, los incidentes en curso, las evidencias por vencer y la preparación para la inspección.
Cada semana - TI
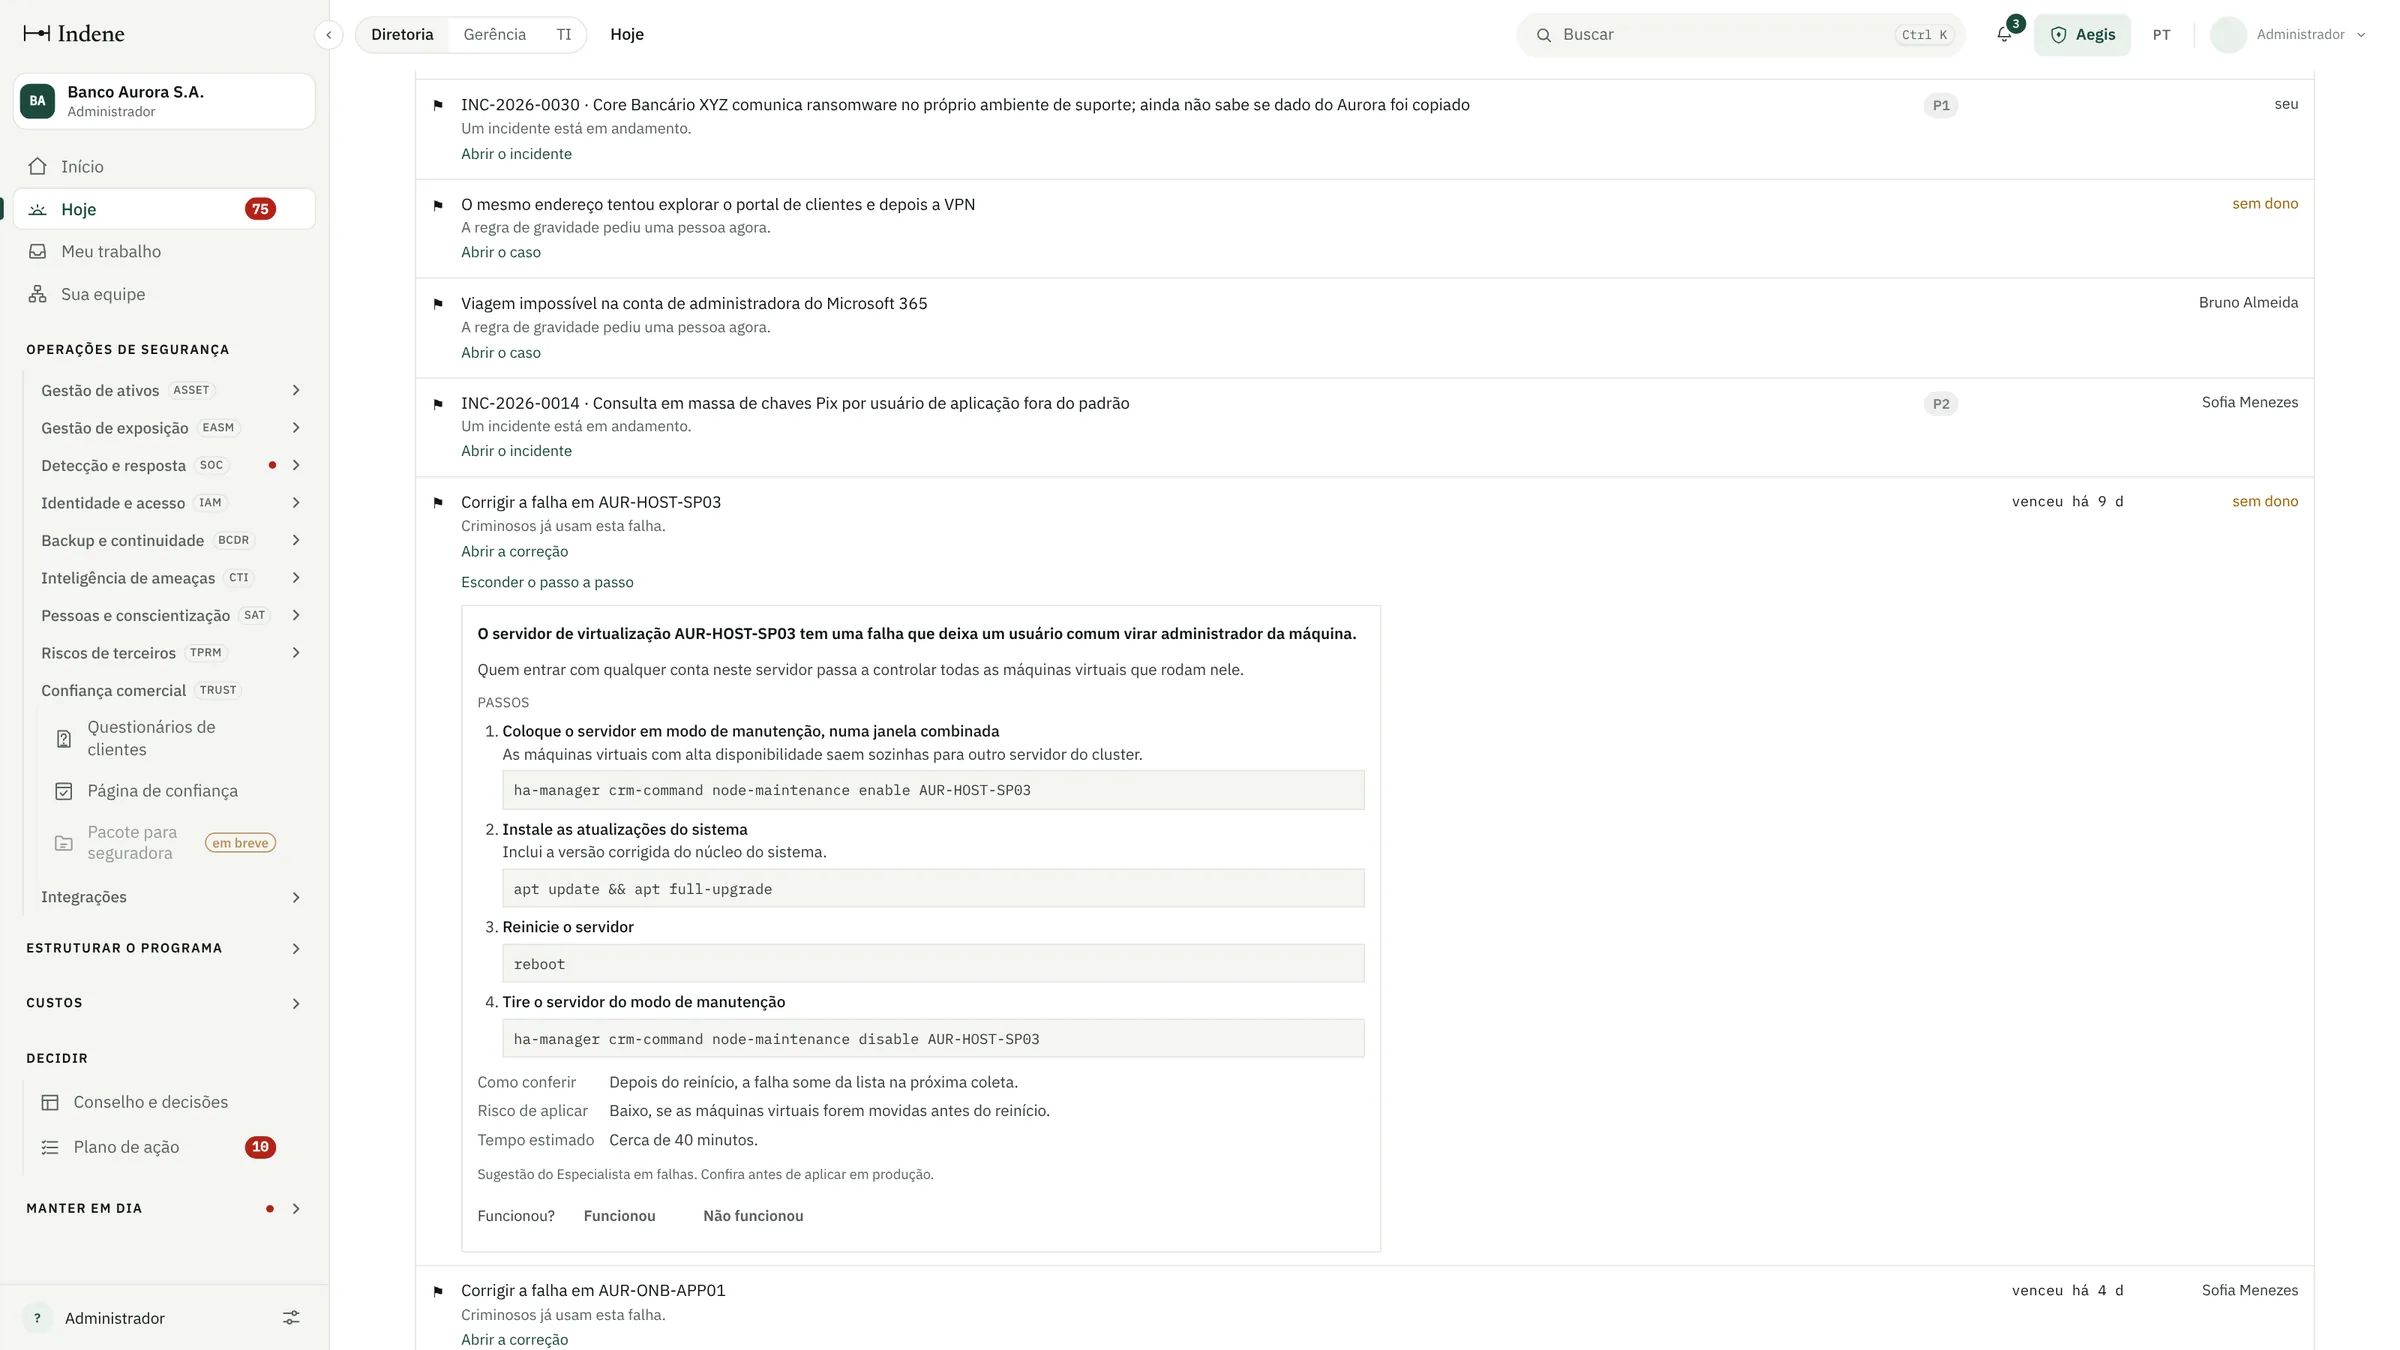
¿Qué hago primero hoy? ¿Cómo lo corrijo?
La fila “Hoy”, en el orden del riesgo, con qué es, dónde está, por qué importa y el paso a paso de cada corrección.
Todos los días
Los módulos
Diez sectores de operación, y el programa alrededor.
El menú del producto sigue la forma en que se organiza un equipo de seguridad. Cada sector tiene su especialista de IA y la sigla de mercado junto al nombre.
- ASSET
Gestión de activos
El inventario unificado: cada máquina con dueño, proceso y protección, y el aviso cuando aparece una desconocida.
- EASM
Gestión de exposición
Lo que un atacante ve solo por su dominio, las fallas por activo, la fila de corrección y las pruebas de intrusión.
- SOC
Detección y respuesta
Las alertas de todas las fuentes en una central, con triaje de la IA, y el registro de incidente con los plazos legales corriendo.
- IAM
Identidad y acceso
Quién puede causar daño y qué protege a esa persona: cuentas sin segundo factor, olvidadas o privilegiadas, y login sospechoso.
- BCDR
Backup y continuidad
Copias verificadas con la regla 3-2-1 y la prueba de restauración que dice en cuánto tiempo vuelve cada máquina.
- CTI
Inteligencia de amenazas
Las amenazas de afuera que ya alcanzan a su empresa: fallas explotadas en el mundo y contraseñas filtradas.
- SAT
Personas y concientización
Entrenamiento y prueba de los empleados contra estafas por correo.
- TPRM
Riesgos de terceros
Los proveedores críticos vinculados a los procesos que sostienen.
- TRUST
Confianza comercial
Cuestionarios de clientes respondidos con evidencia y la página pública de confianza.
- API
Integraciones
Las herramientas conectadas, lo que cubre cada una y el pedido de un conector nuevo.
El programa de seguridad, alrededor de la operación
Estructurar el programa
Escenarios de riesgo, procesos, normas y políticas, con la Declaración de Aplicabilidad.
Decidir
Directorio y decisiones con el efecto en dinero, y el plan de acción con responsable y plazo.
Mantener al día
Auditorías con hallazgos y el calendario de obligaciones.
Costos
Contratos, gastos, presupuesto y el retorno de cada control. Módulo contratado aparte.
La primera hora
El retrato de su empresa, sin instalar nada.
El diagnóstico de entrada puede pausarse y retomarse donde quedó. Solo los tres primeros pasos son obligatorios; el retrato sale en pantalla y en PDF.
Cuéntenos sobre la empresa
Sector, tamaño y facturación, siempre en rango. Cerca de tres minutos.
Pruebe el dominio
Un registro en el DNS muestra que el dominio es suyo. Cerca de cinco minutos.
Mire desde afuera
El escaneo pasivo corre solo, sin intentar invadir nada.
Conecte lo que pueda
El directorio y el backup, si quiere, y diez preguntas en lenguaje de dueño.
Lo que muestra el retrato
- Lo que está expuesto desde afuera
- Lo que está bien
- Lo que todavía no sabemos: una brecha es falta de fuente, no una mala nota
- Las diez primeras acciones, que se vuelven las primeras líneas de la fila “Hoy”
- El valor en dinero, en rango y con la confianza, cuando hay datos para eso
Lo que no negociamos
Hecha para ser verificada.
- Todo valor es un rango, y ningún número aparece sin la confianza al lado
- Toda evidencia tiene origen, fecha y autor, y nunca se edita
- La traza de auditoría es inmutable, con quién lo hizo y quién lo aprobó
- Cada empresa aislada desde el primer día
- Un control evaluado responde a todas las normas vinculadas a él
- La IA propone; lo que no se deshace espera a una persona
- Portugués, inglés y español en toda la interfaz
- Acceso solo por invitación, con roles de admin, ejecutivo, gerente, operador, consultor y auditor
Preguntas frecuentes
Lo que preguntan antes del diagnóstico.
¿Tengo que cambiar alguna herramienta?
No. Indene lee las herramientas que su empresa ya usa, con credencial de lectura. Lo que todavía no tiene conector entra por pedido o por registro manual.
¿Necesito tener un equipo de seguridad?
No. Sin equipo, el equipo de IA vigila y prepara, su TI ejecuta con paso a paso y usted aprueba. Con equipo o CISO, Indene reúne todo en una sola visión y saca del camino el trabajo repetitivo.
¿Indene reemplaza mi antivirus o mi firewall?
No. Lee lo que esas herramientas ven, hace el triaje de las alertas, prueba qué controles funcionan y lo traduce en prioridad y en riesgo en dinero.
¿Cuánto tiempo lleva empezar?
El diagnóstico de entrada lleva cerca de una hora y no exige instalar nada: datos de la empresa, prueba del dominio y la vista desde afuera. Conectar el directorio y el backup es opcional y suma unos minutos.
¿Cómo entro en la plataforma?
Por invitación. No hay registro abierto: la cuenta nace del diagnóstico, con los roles que su empresa defina.
Vea su empresa con los ojos de Indene.
Agende el diagnóstico: en cerca de una hora, usted sabe cómo ve un atacante a la empresa y qué hacer primero.